Domain spielzeugflohmarkt.de kaufen?
Wir ziehen mit dem Projekt
spielzeugflohmarkt.de um.
Sind Sie am Kauf der Domain
spielzeugflohmarkt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain spielzeugflohmarkt.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Heunec - Charaktier Hausdrache 22 cm – Kuscheliges Heunec Plüschtier zum Spielen & SammelnDer Charaktier Hausdrache von Heunec ist ein außergewöhnliches Kuscheltier mit viel Charme und liebevollen Details. Mit einer Größe von 22cm eignet sich der plüschige Drache perfekt zum Kuscheln, Spielen und als fantasievoller Begleiter im Kinderalltag. Das weiche Plüschmaterial sorgt für ein angenehmes Griffgefühl, während die hochwertige Verarbeitung für langlebige Qualität steht. Der Hausdrache begeistert durch sein originelles Design und ist Teil der beliebten Charaktier‐Reihe, die für kreative Charaktere mit hohem Wiedererkennungswert steht. Ob als Geschenk, Sammelartikel oder treuer Kuschelfreund – der Charaktier Hausdrache bringt Fantasie, Spielspaß und Gemütlichkeit ins Kinderzimmer. Produktdetails auf einen Blick: Charaktier Kuscheltier „Hausdrache“ Größe: ca. 22 cm Weiches, anschmiegsames Plüschmaterial Hochwertige Verarbeitung Ideal zum Kuscheln, Spielen und Sammeln Geeignet für Kinder19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
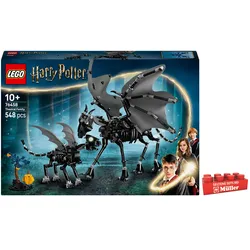
LEGO Harry Potter Thestralfamilie Spielzeug, Figuren zum Sammeln 76458Mit dem LEGO® Harry Potter™ Bauset „Thestralfamilie“ lassen sich magische Szenen nachstellen und eigene Abenteuer erfinden. Dieses Spielzeug ist für alle Fans ab 10 Jahren geeignet und bringt die faszinierende Welt der Zauberer direkt ins Kinderzimmer. besteht aus 548 Teilen für ein detailreiches Bauerlebnis enthält eine baubare Waldszene mit Baum und Laterne zwei Thestral-Figuren mit durchscheinenden Flügeln drei Minifiguren zum Sammeln und Spielen Dieses Set bietet die Möglichkeit, eine ganze Thestral-Familie aus LEGO® Steinen zu konstruieren. Die beiden schwarzen, drachenähnlichen Wesen können in der kleinen Waldkulisse platziert werden, die ebenfalls Teil des Baukastens ist. Zusammen mit den drei enthaltenen Figuren lassen sich unzählige Geschichten aus dem Harry Potter™ Universum nachspielen oder ganz neue, fantasievolle Erzählungen erschaffen.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heunec - Charaktier Naschkatze 18 cm – Niedliches Kuscheltier von Heunec zum Spielen & SammelnDie Charaktier Naschkatze von Heunec ist ein liebevoll gestaltetes Kuscheltier mit charmantem Charakter. Mit ihrer kompakten Größe von 18cm eignet sich die plüschige Katze perfekt zum Kuscheln, Spielen oder als dekoratives Highlight im Kinderzimmer. Das weiche Plüschmaterial sorgt für ein angenehmes Griffgefühl, während die hochwertige Verarbeitung für langanhaltende Freude steht. Die Naschkatze ist Teil der beliebten Charaktier‐Reihe und begeistert durch ihr detailreiches Design sowie ihren hohen Wiedererkennungswert. Ob als kleines Geschenk, Sammelfigur oder treuer Kuschelfreund – die Charaktier Naschkatze ist ideal für Kinder und Fans origineller Plüschcharaktere. Produktdetails auf einen Blick: Charaktier Kuscheltier „Naschkatze“ Größe: ca. 18 cm Weiches, anschmiegsames Plüschmaterial Hochwertige Verarbeitung Ideal zum Kuscheln, Spielen und Sammeln Geeignet für Kinder19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Prochaska, Alessa: Schwerelos verkaufenSchwerelos verkaufen , Mit der Sales Rocket® zu nachhaltigem Erfolg In der heutigen Geschäftswelt reicht Leidenschaft allein nicht aus. Wer ein erfolgreiches Business führen möchte, braucht eine klare Strategie, belastbare KPIs, kontinuierliches Tracking und eine durchdachte Kommunikation. Genau hier setzt Schwerelos verkaufen - So baust du deine Sales Rocket an. Das Buch vereint moderne Verkaufsansätze mit innovativen Technologien und zeigt, wie Unternehmen und Start-ups ihr Wachstum gezielt vorantreiben und ihre Marke stärken können. Die Sales Rocket®: Garant für galaktische Verkäufe Alessa Prochaska, Expertin für internationale Kommunikation und Marketingstrategie und Raphael Remhof, Experte für Omnichannel-Marketing mit Fokus auf innovative Campaigning-Strategien und Business Development, stellen in Schwerelos verkaufen ihr neues Modell vor: die Sales Rocket®. Mit der Sales Rocket® haben die beiden Experten ein praxisnahes Modell entwickelt, das speziell für den deutschsprachigen Markt konzipiert wurde. Es unterstützt Start-ups, B2B-Unternehmen und etablierte Marken dabei, ihre KPIs gezielt zu analysieren, effektives Tracking zu nutzen und durch konsistente Kommunikation nachhaltige Kundenbindung aufzubauen. Kombination aus hybriden Verkaufsstrategien und stabiler Kommunikation Das neue Erfolgsmodell Sales Rocket®: innovativ, skalierbar und intuitiv Mit praktischen Worksheets und konkreten Beispielen Von der Gestaltung eines überzeugenden Logos über strategisches Business Development bis hin zu ganzheitlicher Unternehmensführung liefert dieses Buch praxisnahe Impulse für alle, die ihre Verkaufsstrategie auf ein neues Business-Level heben möchten. Flankiert wird das Erfolgsmodell von einer stets aktuellen Online-Ergänzung, die einen gewinnbringenden Einsatz von Künstlicher Intelligenz ermöglicht: www.salesrocket.io. "Ein echtes Praxisbuch! Wer Sales und Marketing auf das nächste Level bringen will, kommt an der Sales Rocket® nicht vorbei. Von A bis Z durchdacht, mit greifbaren Beispielen, Cases und einem durchgängigen Worksheet-System - so wird aus Theorie umsetzbare Realität. Absolute Empfehlung!" - Thomas Berger, Head of Sales STABILO , Montageteile für Bremsbeläge & -backen > Bremsen & Bremsenteile , Erscheinungsjahr: 202503, Autoren: Prochaska, Alessa~Remhof, Raphael, Seitenzahl/Blattzahl: 208, Keyword: Campaining; Kommunikation; Marketing; Produktmarketing; Sales; Verkaufsstrategien, Fachschema: Absatz / Marketing~Marketing~Vermarktung, Warengruppe: HC/Wirtschaft/Werbung, Marketing, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 146, Höhe: 20, Gewicht: 399, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heunec - Charaktier Hausdrache 22 cm – Kuscheliges Heunec Plüschtier zum Spielen & SammelnDer Charaktier Hausdrache von Heunec ist ein außergewöhnliches Kuscheltier mit viel Charme und liebevollen Details. Mit einer Größe von 22cm eignet sich der plüschige Drache perfekt zum Kuscheln, Spielen und als fantasievoller Begleiter im Kinderalltag. Das weiche Plüschmaterial sorgt für ein angenehmes Griffgefühl, während die hochwertige Verarbeitung für langlebige Qualität steht. Der Hausdrache begeistert durch sein originelles Design und ist Teil der beliebten Charaktier‐Reihe, die für kreative Charaktere mit hohem Wiedererkennungswert steht. Ob als Geschenk, Sammelartikel oder treuer Kuschelfreund – der Charaktier Hausdrache bringt Fantasie, Spielspaß und Gemütlichkeit ins Kinderzimmer. Produktdetails auf einen Blick: Charaktier Kuscheltier „Hausdrache“ Größe: ca. 22 cm Weiches, anschmiegsames Plüschmaterial Hochwertige Verarbeitung Ideal zum Kuscheln, Spielen und Sammeln Geeignet für Kinder19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
LEGO Harry Potter Thestralfamilie Spielzeug, Figuren zum Sammeln 76458Mit dem LEGO® Harry Potter™ Bauset „Thestralfamilie“ lassen sich magische Szenen nachstellen und eigene Abenteuer erfinden. Dieses Spielzeug ist für alle Fans ab 10 Jahren geeignet und bringt die faszinierende Welt der Zauberer direkt ins Kinderzimmer. besteht aus 548 Teilen für ein detailreiches Bauerlebnis enthält eine baubare Waldszene mit Baum und Laterne zwei Thestral-Figuren mit durchscheinenden Flügeln drei Minifiguren zum Sammeln und Spielen Dieses Set bietet die Möglichkeit, eine ganze Thestral-Familie aus LEGO® Steinen zu konstruieren. Die beiden schwarzen, drachenähnlichen Wesen können in der kleinen Waldkulisse platziert werden, die ebenfalls Teil des Baukastens ist. Zusammen mit den drei enthaltenen Figuren lassen sich unzählige Geschichten aus dem Harry Potter™ Universum nachspielen oder ganz neue, fantasievolle Erzählungen erschaffen.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Heunec - Charaktier Naschkatze 18 cm – Niedliches Kuscheltier von Heunec zum Spielen & SammelnDie Charaktier Naschkatze von Heunec ist ein liebevoll gestaltetes Kuscheltier mit charmantem Charakter. Mit ihrer kompakten Größe von 18cm eignet sich die plüschige Katze perfekt zum Kuscheln, Spielen oder als dekoratives Highlight im Kinderzimmer. Das weiche Plüschmaterial sorgt für ein angenehmes Griffgefühl, während die hochwertige Verarbeitung für langanhaltende Freude steht. Die Naschkatze ist Teil der beliebten Charaktier‐Reihe und begeistert durch ihr detailreiches Design sowie ihren hohen Wiedererkennungswert. Ob als kleines Geschenk, Sammelfigur oder treuer Kuschelfreund – die Charaktier Naschkatze ist ideal für Kinder und Fans origineller Plüschcharaktere. Produktdetails auf einen Blick: Charaktier Kuscheltier „Naschkatze“ Größe: ca. 18 cm Weiches, anschmiegsames Plüschmaterial Hochwertige Verarbeitung Ideal zum Kuscheln, Spielen und Sammeln Geeignet für Kinder19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Prochaska, Alessa: Schwerelos verkaufenSchwerelos verkaufen , Mit der Sales Rocket® zu nachhaltigem Erfolg In der heutigen Geschäftswelt reicht Leidenschaft allein nicht aus. Wer ein erfolgreiches Business führen möchte, braucht eine klare Strategie, belastbare KPIs, kontinuierliches Tracking und eine durchdachte Kommunikation. Genau hier setzt Schwerelos verkaufen - So baust du deine Sales Rocket an. Das Buch vereint moderne Verkaufsansätze mit innovativen Technologien und zeigt, wie Unternehmen und Start-ups ihr Wachstum gezielt vorantreiben und ihre Marke stärken können. Die Sales Rocket®: Garant für galaktische Verkäufe Alessa Prochaska, Expertin für internationale Kommunikation und Marketingstrategie und Raphael Remhof, Experte für Omnichannel-Marketing mit Fokus auf innovative Campaigning-Strategien und Business Development, stellen in Schwerelos verkaufen ihr neues Modell vor: die Sales Rocket®. Mit der Sales Rocket® haben die beiden Experten ein praxisnahes Modell entwickelt, das speziell für den deutschsprachigen Markt konzipiert wurde. Es unterstützt Start-ups, B2B-Unternehmen und etablierte Marken dabei, ihre KPIs gezielt zu analysieren, effektives Tracking zu nutzen und durch konsistente Kommunikation nachhaltige Kundenbindung aufzubauen. Kombination aus hybriden Verkaufsstrategien und stabiler Kommunikation Das neue Erfolgsmodell Sales Rocket®: innovativ, skalierbar und intuitiv Mit praktischen Worksheets und konkreten Beispielen Von der Gestaltung eines überzeugenden Logos über strategisches Business Development bis hin zu ganzheitlicher Unternehmensführung liefert dieses Buch praxisnahe Impulse für alle, die ihre Verkaufsstrategie auf ein neues Business-Level heben möchten. Flankiert wird das Erfolgsmodell von einer stets aktuellen Online-Ergänzung, die einen gewinnbringenden Einsatz von Künstlicher Intelligenz ermöglicht: www.salesrocket.io. "Ein echtes Praxisbuch! Wer Sales und Marketing auf das nächste Level bringen will, kommt an der Sales Rocket® nicht vorbei. Von A bis Z durchdacht, mit greifbaren Beispielen, Cases und einem durchgängigen Worksheet-System - so wird aus Theorie umsetzbare Realität. Absolute Empfehlung!" - Thomas Berger, Head of Sales STABILO , Montageteile für Bremsbeläge & -backen > Bremsen & Bremsenteile , Erscheinungsjahr: 202503, Autoren: Prochaska, Alessa~Remhof, Raphael, Seitenzahl/Blattzahl: 208, Keyword: Campaining; Kommunikation; Marketing; Produktmarketing; Sales; Verkaufsstrategien, Fachschema: Absatz / Marketing~Marketing~Vermarktung, Warengruppe: HC/Wirtschaft/Werbung, Marketing, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 146, Höhe: 20, Gewicht: 399, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sill, Udo: Mehr als VerkaufenMehr als Verkaufen , Kundenbindung und Mitarbeitermotivation als Erfolgsstrategie: Ein praxisnaher Ratgeber , Armaturenbretter > Innenausstattung , Auflage: 1. Auflage, Erscheinungsjahr: 20241015, Beilage: HC runder Rücken mit Schutzumschlag, Autoren: Sill, Udo, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 260, Keyword: Einzelhandel; Umsatzsteigerung; Kundenservice; Erfolg, Fachkategorie: Strategisches Management~E-Commerce, E-Business~Ratgeber: Karriere und Erfolg, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 226, Breite: 160, Höhe: 21, Gewicht: 582, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.